

Miasmaとは
Miasmaは、信頼されているnpmパッケージの侵害を通じて、2026年6月に初めて確認されたサプライチェーンマルウェアです。当初はRed Hat関連のパッケージを標的としていましたが、その後、より広範なオープンソースプロジェクトへと標的を拡大しました。
信頼されているソフトウェアコンポーネントを悪用して、開発者、パッケージメンテナー、ソフトウェアベンダー、CI/CD環境を侵害するとともに、開発およびソフトウェア公開のワークフローを通じて伝播します。
初期アクセスは、信頼されているGitHubメンテナーのアカウントおよびCI/CDパイプラインを侵害し、GitHub Actionsのワークフローを介して配布される正規のnpmパッケージに悪意のあるコードを注入することで獲得されます。
侵害されたnpmパッケージがインストールされると、悪意のあるpreinstallフックが、多段階のROT難読化とAES-128-GCMによる復号を使用するJavaScriptドロッパーを実行し、Bunランタイムを取得して第2段階のペイロードを起動します。検知を回避するため、多層的な難読化、暗号化されたペイロードのステージング、環境を認識した実行、偽装されたPython RequestsのUser Agentを使用します。
また、GitHub、npm、クラウドプラットフォームなど、複数のソースから認証情報を収集します。永続性は、窃取した認証情報および認証トークンを継続的に監視し、再利用することで確保され、長期的なアクセス、継続的な認証情報の収集、その後のペイロードの展開を可能にします。
アクセス後は、侵害された開発者のエンドポイントおよびLinux CI/CDランナーに設定されたパスワード不要のsudoルールを利用して、昇格された権限を獲得します。
C2およびデータの窃取には暗号化されたチャネルが使用され、二重にBase64エンコードされた認証情報および運用データを送信する一方、GitHubのインフラストラクチャを介して悪意のあるトラフィックを正規の開発者のアクティビティに紛れ込ませます。
また、このマルウェアは、偽造したプロベナンスに関するメタデータを付与した侵害済みパッケージを、信頼されているソフトウェアサプライチェーンおよびパッケージエコシステム全体で再公開することで、自己伝播します。
Miasmaは、高度なサプライチェーン攻撃の手法を用いており、厳格なソフトウェアのプロベナンスの検証、CI/CDのセキュリティ強化、および開発者環境の継続的な監視が求められます。
推奨される対策
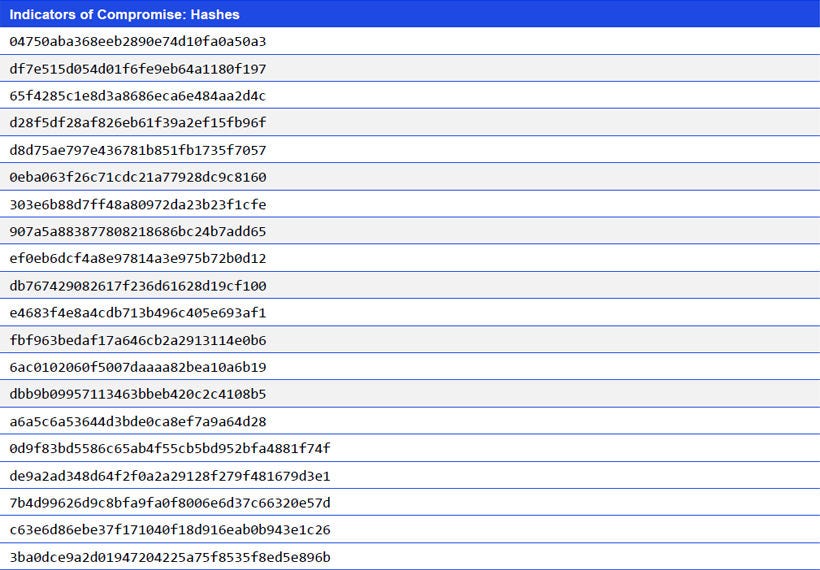
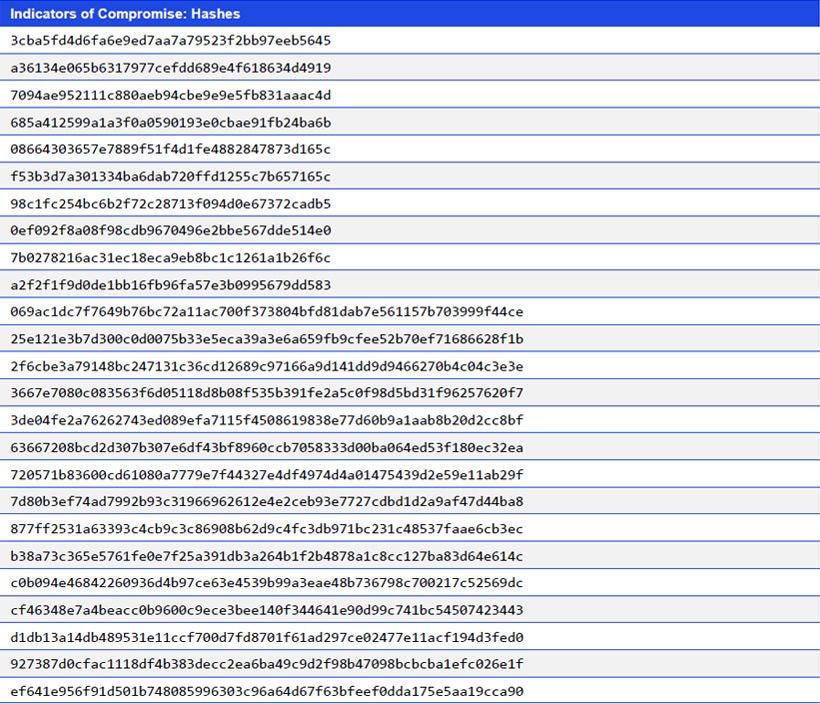
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。


※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


