

Cavern Manticoreとは
Cavern Manticoreは、少なくとも2026年初頭から活動している高度持続的脅威(APT)グループです。独自のモジュール型C2フレームワークと正規のリモート管理ツールを使用してサイバースパイ活動を行い、永続性を維持するとともに検知を回避します。
Cavern Manticoreは主にイスラエルの政府機関およびIT組織を標的とし、侵害されたサービスプロバイダーとサプライチェーンの関係を利用して、標的として価値の高い組織へのアクセスを図ります。
初期アクセスは、正規のリモート監視・管理(RMM)ソフトウェアを悪用することで獲得され、攻撃者が制御するコンポーネントの展開を可能にします。
実行に際しては、SysAidのアップデートの侵害を通じて配信されたDLLサイドローディングパッケージが、正規の「WinDirStat」実行ファイルを利用して、悪意のある「uxtheme.dll」を読み込み、Cavern Agentフレームワークを確立します。
検知を回避するため、このフレームワークは、.NETコンパイル形式、AppDomainの分離、動的なモジュールの読み込み、および実行コンテキストの制御されたアンロードを使用し、それによって残留するアーティファクトを削減します。
また、このエージェントは作業ディレクトリ内のすべてのファイルとサブディレクトリを削除し、通信モジュール、設定ファイル、ログファイルのみを保持します。
ネイティブ通信モジュール「n-HTCommp.dll」は、IISサーバー上でASP.NET ウェブシェルハンドラーとして機能します。XORおよびBase64により難読化したデータを、暗号化されたHTTPS通信でC2インフラストラクチャとやり取りし、侵害後の活動に使用する追加モジュールを取得します。
さらに、ブラウザベースのリモートデスクトップ機能を使用してファイル転送の制限を回避する一方、専用モジュールにより、ファイルシステム、SQL、Active Directory(LDAP)、ネットワーク共有、ポートの列挙に加え、ラテラルムーブメントおよび内部ネットワークでのピボットを目的としたSOCKS5/WebSocketベースのトンネリングを可能にします。
Cavern Manticoreのモジュール型アーキテクチャと、信頼されたアクセス経路の悪用は、より強固なアクセス制御、サプライチェーンセキュリティ、およびプロアクティブな脅威ハンティングの必要性を示しています。
推奨される対策
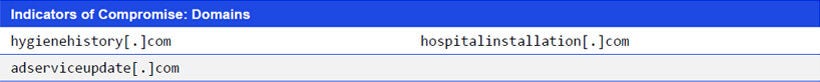
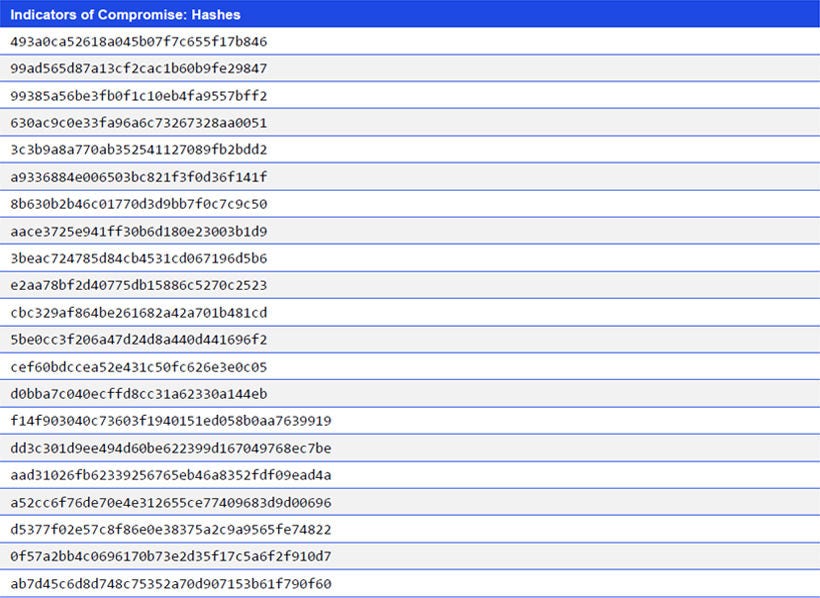
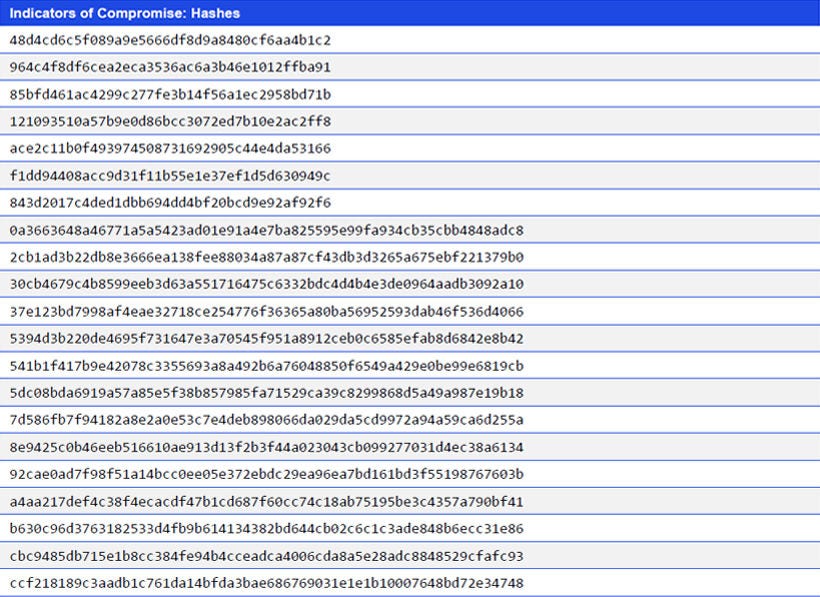
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


