

TGR-STA-1030とは
TGR-STA-1030(別名:UNC6619)は、2024年初頭に初めて確認された高度持続的脅威(APT)グループです。同グループの活動は、地政学上の戦略的情報、監視活動に関連する情報、および組織の機密性の高い情報の取得を目的としています。
主な標的は、北米、中南米、欧州、アジア、オセアニア、アフリカの法執行機関や財務、外務、通商関連省庁、エネルギー分野などの政府機関および重要インフラ組織です。
初期アクセスは、MEGA[.]nz上にホストされた悪意のあるZIPアーカイブへ誘導するリンクを含むスピアフィッシングメールによって行われます。これらのアーカイブには、「DiaoYu[.]exe」という名称のローダー実行ファイルと、0バイトのデコイファイル(pic1[.]png)が含まれています。
ローダーは、画面の水平解像度が1,440ピクセル以上であることを確認するとともに、ファイルベースの完全性チェックとして機能するデコイファイルの存在を確認することで、2段階のサンドボックス回避を行います。また、Kaspersky、Bitdefender、SentinelOneを含むエンドポイントセキュリティ製品のスキャンを実行し、それらが検出された場合には処理を終了します。
回避に成功すると、ローダーは攻撃者が管理するGitHubリポジトリから画像ファイルを装ったペイロードを取得し、Cobalt Strike Beaconを展開します。その後、VShell、Havoc、Sliver、SparkRATへ移行し、持続性の高いC2通信を実現します。
侵害後には、Behinder、Neo-reGeorg、Godzillaなどのウェブシェルが展開され、侵害されたウェブサーバー上でのアクセス維持およびラテラルムーブメントを実行します。Linuxシステムでは、eBPFベースのカーネルルートキットであるShadowGuardが展開され、システムコールを傍受することで悪意のあるプロセスやファイルを隠蔽します。
C2通信には、GOST、FRPS、IOXといったトンネリングツールが利用され、リースされたVPSインフラ上で標準ポートおよび高番号ポートを使用することで、通信の可視性を低下させています。
TGR-STA-1030は、ルートキットや多様なトンネリングツールを活用する高度な技術力を有しており、これに対処するためには高度なカーネルレベルの監視と厳格なエンドポイントセキュリティの監査が求められます。
推奨される対策
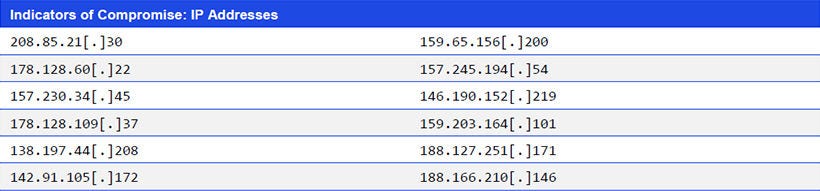
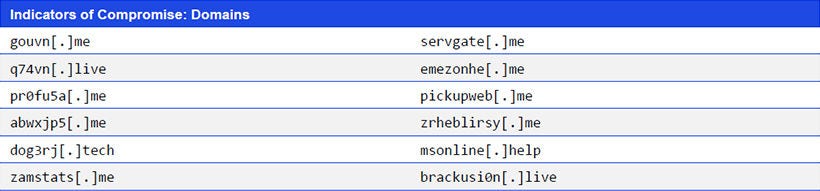
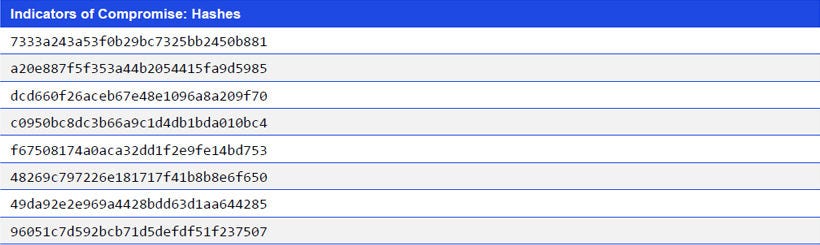
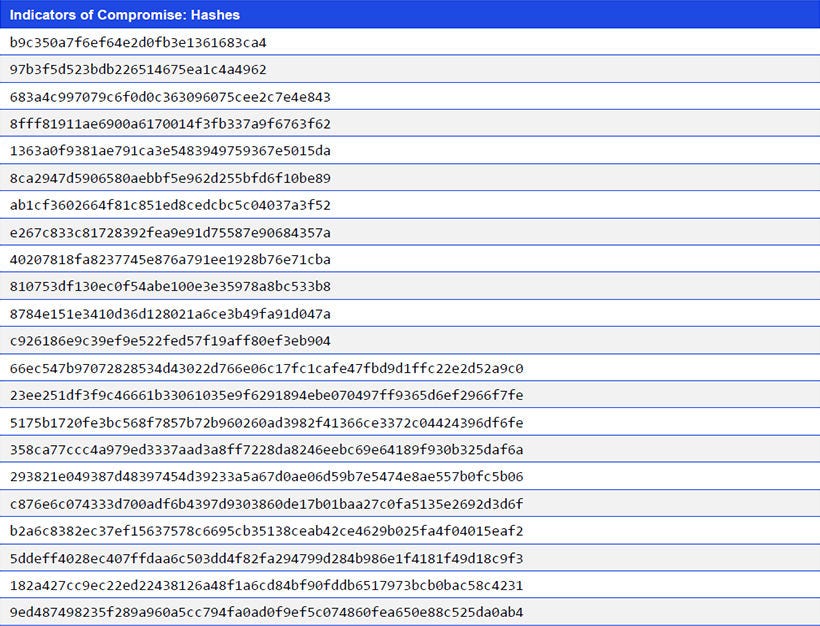
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


