

UAT-8302とは
UAT-8302は、2024年後半に特定されたAPT(高度持続的脅威)グループです。同グループの活動は、長期的なスパイ活動のためのアクセスを確保し、組織や地政学に関する機密情報を収集することを目的としています。
UAT-8302は主に政府機関や政府関連組織を標的としており、南米および東南ヨーロッパの政府機関で活動が確認されています。
初期アクセスでは、ゼロデイ脆弱性やNデイ脆弱性を含む、インターネットに公開されたシステムの脆弱性が悪用されているとみられます。侵害後は、Impacket、WMI、PowerShell、Windows標準ツール、ADユーティリティ(SharpGetUserLoginIPRPやAD Explorerなど)を使用して、ネットワークおよびActive Directory(AD)の偵察を行い、ホスト、ユーザー、SMB共有、ドメインオブジェクト、ログインアクティビティ、サービスに関する情報を収集します。
認証情報の収集では、ADおよびEntra ID環境を標的とし、ログインデータ、イベントログ、保存された認証情報などを収集することで、権限昇格やラテラルムーブメントを可能にします。SMBやWMIを利用したコマンド実行、窃取した認証情報、スクリプトによる展開を通じて感染を拡大し、使用するツールは環境や攻撃キャンペーンによって異なります。
UAT-8302は、NetDraft、VSHELL、SNOWLIGHT、Draculoader、CloudSorcerer、その他のRATフレームワークなどのさまざまなマルウェアやローダーを組み合わせて展開します。これらは多段階のDLLサイドローディングを通じて配布されており、ツールを柔軟に再利用していることがうかがえます。
確認されているマルウェアの機能には、コマンド実行、メモリ上での実行、スケジュールされたタスクやプロセスインジェクションによる永続化、認証情報の窃取などがあります。
C2には、専用のインフラに加えて、Microsoft Graph API、OneDrive、GitHubなどの正規サービスも使用します。さらに、StowawayやSoftEther VPNなどのプロキシ/トンネリングツールを利用して永続性を維持し、密かにデータを外部に送信します。
UAT-8302の複数の段階にわたる攻撃と正規のクラウドサービスの利用は、迅速なパッチ適用、継続的なエンドポイント監視、強力なIDアクセス制御の必要性を浮き彫りにしています。
推奨される対策
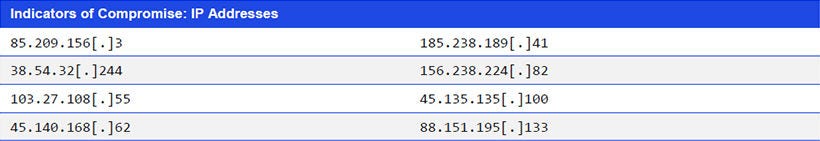
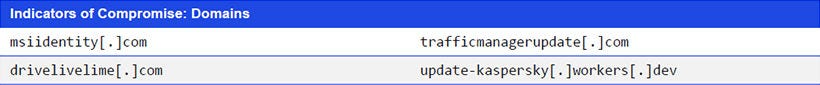
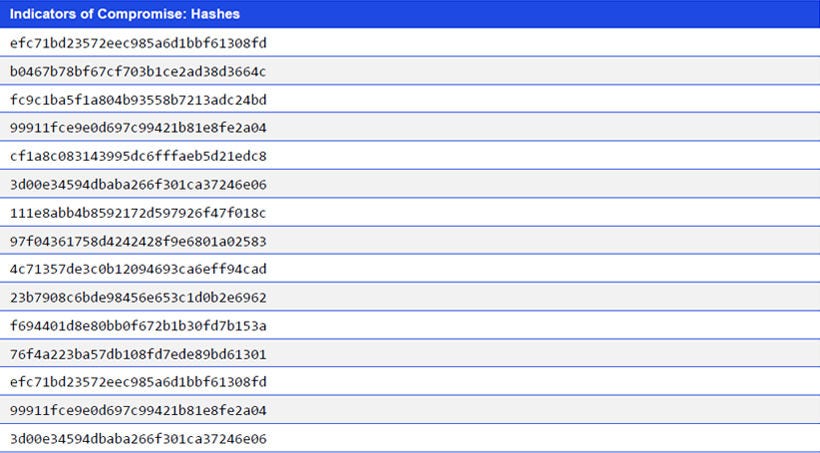
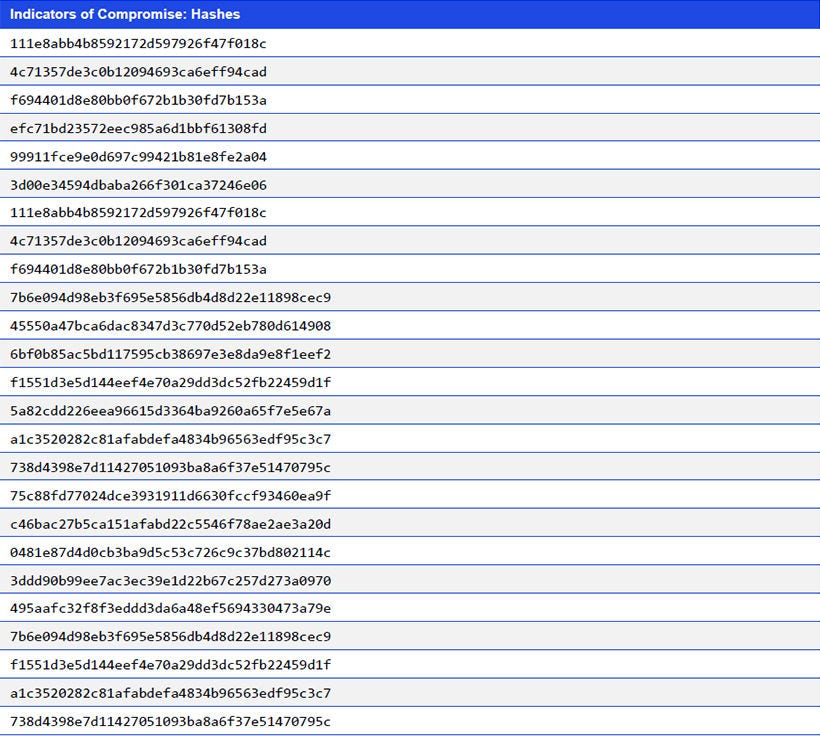
- 環境内のIoC(侵害の兆候)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
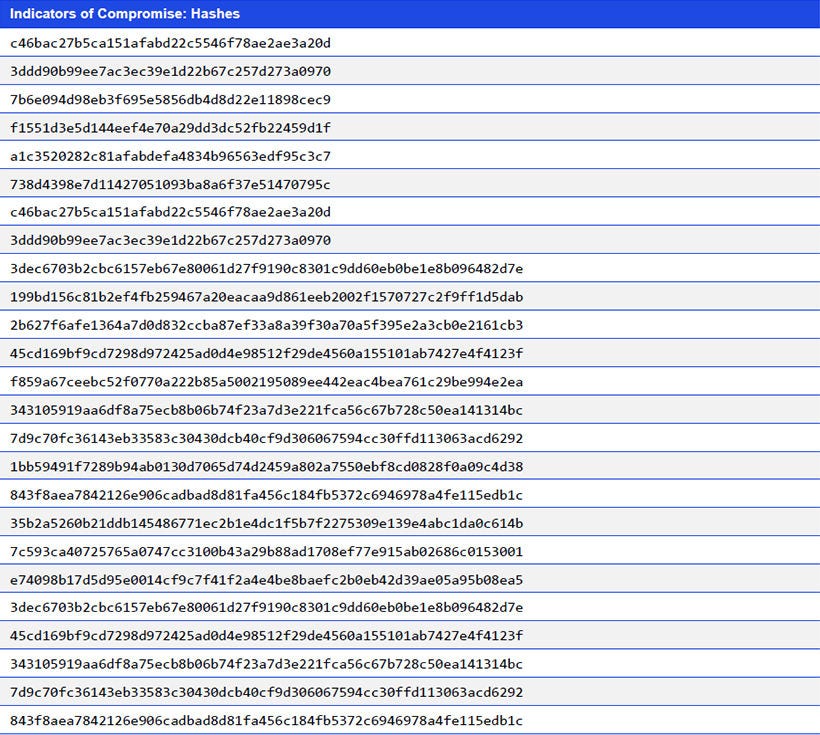
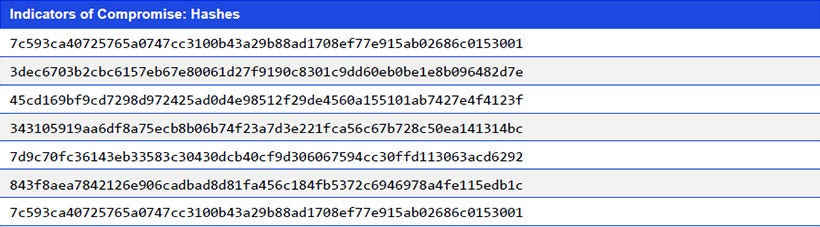
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


