

TeamPCPとは
TeamPCP(別名PCPcat、ShellForce、DeadCatx3)は、2025年後半に初めて確認された、金銭的利益を目的とする脅威グループです。同グループは、認証情報の収集からサプライチェーンを侵害する活動へと範囲を拡大しており、独自のCI/CD悪用手法や自己増殖型ワームを利用しています。
TeamPCPは主に、北米、欧州、中東、アジア太平洋地域など複数の地域において、テクノロジー、ソフトウェアの配布、SaaS環境にかかわる組織を標的としています。
初期アクセスには、脆弱なCI/CDワークフロー、クラウドの設定不備、インフラストラクチャの脆弱性が悪用されます。アクセス取得後、同グループは環境変数、シークレットストア、メモリ上のランナーデータから認証情報を収集します。SSHキーの収集には「prop[.]py」などのツールを使用し、「aqua-bot」などのサービスIDも標的とします。窃取したPATやパブリッシュトークンを使用して、信頼されたリポジトリを侵害し、ビルドやパッケージエコシステムに悪意のあるコードを挿入します。
悪意のあるコンポーネントは、タイポスクワッティングドメインから信頼されたビルドプロセスに取り込まれ、トロイの木馬化されたリリースが配布されることで、下流環境への感染を可能にします。実行されると、マルウェアは「kamikaze[.]sh」などのペイロードを使用して、認証情報、Kubernetesトークン、メモリ上のデータや設定データを収集します。
「CanisterWorm」などの自動増殖ツールは、窃取したトークンを再利用し、複数のリポジトリにわたって悪意のあるnpmコンポーネントを再パッケージ化して再公開します。永続性は、偽装したシステムサービスや、クラウドネイティブ環境におけるKubernetes DaemonSetを通じて確保されます。
窃取されたデータは収集・暗号化された後、被害組織のインフラを利用した耐障害性の高い通信経路を介して送信され、認証情報の転売、ランサムウェア、恐喝によって収益化されます。
TeamPCPによるCI/CDパイプラインの悪用と自己増殖型サプライチェーン攻撃は、広範な侵害につながる可能性があるため、CI/CDの堅牢化やシークレットの定期的なローテーションなど、強力なセキュリティ対策が必要です。
推奨される対策
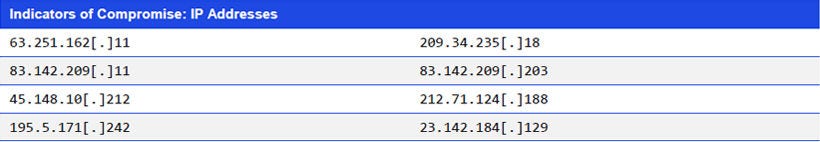
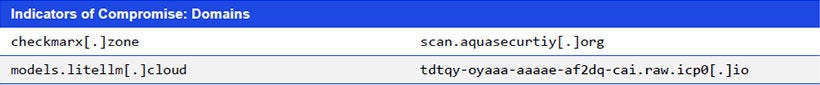
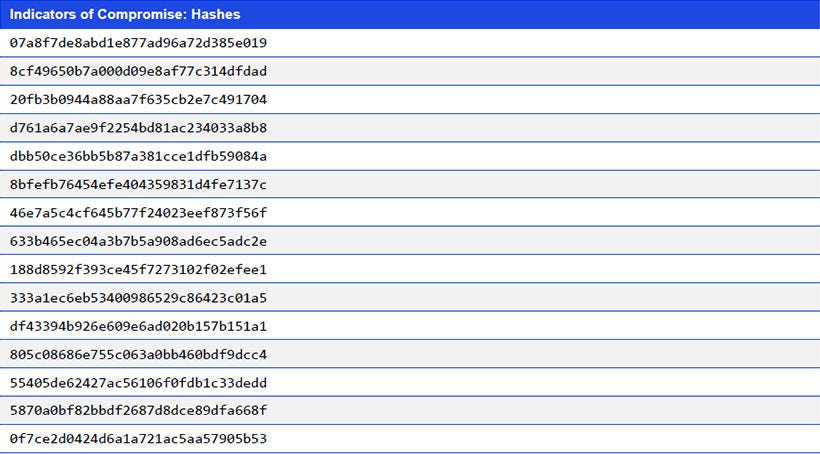
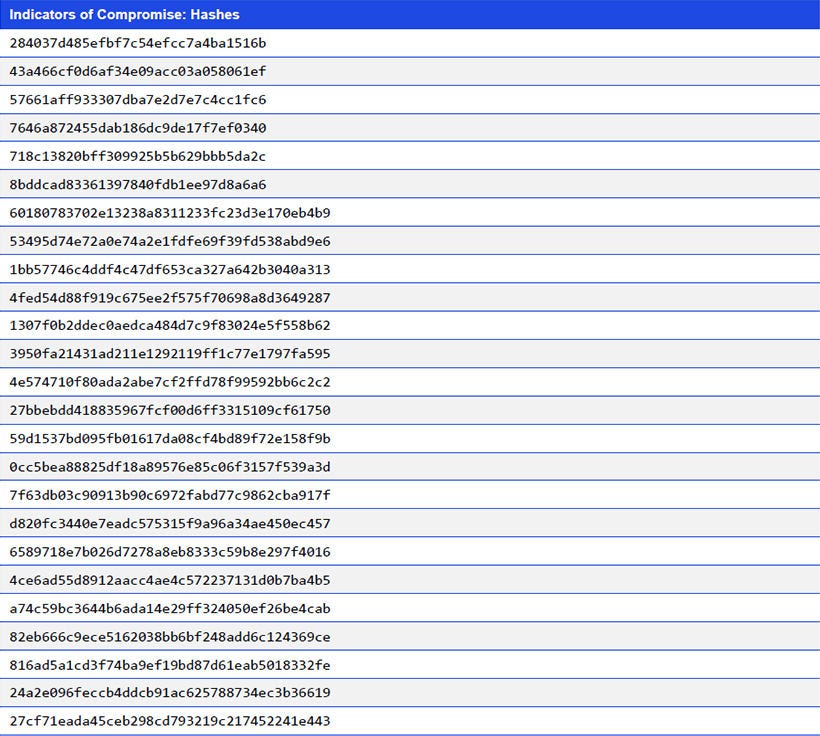
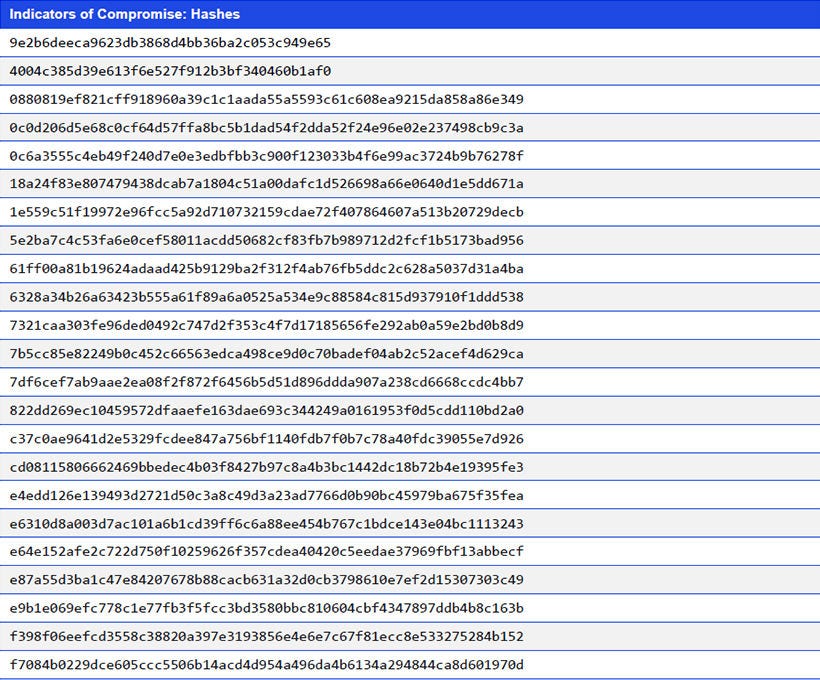
- 環境内の侵害指標(IoC)を監視し、異常を特定する。
- Windows環境に対してベンダーが提供する最新バージョンのパッチを適用し、多要素認証で保護する。
- 盲点や改善点を明らかにするため、包括的な全方位の脅威アセスメント演習を実施する。
※本文中に記載されている会社名・製品名は各社の登録商標または商標の場合があります。
本稿は、KPMGインドが発行している「Threat Intelligence Advisories」を翻訳したものです。翻訳と英語原文に齟齬がある場合には、英語原文が優先するものとします。また、本文中の数値や引用は、英語原文の出典によるものであることをお断りします。


