Künstliche Intelligenz (KI) verändert weltweit ganze Branchen. Technologien wie generative KI revolutionieren Bereiche wie Finanzen, Gesundheitswesen, Industrie und Kundenservice. Obwohl KI-Systeme Effizienz und Innovation fördern, bringen sie auch Herausforderungen in Bezug auf Ethik, Transparenz und Sicherheit mit sich. Deshalb müssen Unternehmen eine robuste KI-Governance etablieren, um den regulatorischen Anforderungen und Erwartungen von Interessengruppen gerecht zu werden.

Angesichts zunehmender regulatorischer Anforderungen müssen Unternehmen proaktiv mit KI-Risiken wie Verzerrungen, Datensicherheit und Verantwortlichkeit umgehen. ISO/IEC 42001:2023 ist der neueste Standard für ein Managementsystem für künstliche Intelligenz (AIMS) und bietet einen strukturierten Rahmen für die KI-Governance. Er hilft Organisationen, Vertrauen aufzubauen, KI-Compliance zu erreichen und sich an internationale Best Practices anzupassen. Der Standard stellt sicher, dass Entwicklung, Einsatz und Betrieb von KI-Systemen verantwortungsvoll erfolgen – ein entscheidender Faktor für eine erfolgreiche Einführung und digitale Transformation.

ISO/IEC 42001 legt den Grundstein für die KI-Governance und die Anpassung an Vorschriften. Er beschreibt zentrale Anforderungen, die Organisationen dabei unterstützen, ein vertrauenswürdiges KI-Managementsystem aufzubauen. Dazu gehören Risikomanagement, Bewertung der Auswirkungen von KI-Systemen, Lebenszyklusmanagement von KI-Systemen und Überwachung von Drittanbietern. Seit der Einführung im Dezember 2023 bietet dieser internationale Standard wertvolle Leitlinien für den verantwortungsvollen Umgang mit KI.

Für Schweizer Unternehmen ist KI-Governance besonders wichtig, da der EU AI Act und andere globale Regulierungen strengere Vorgaben machen. Die Implementierung eines KI-Managementsystems nach ISO 42001 ermöglicht ein effektives Risikomanagement. In einem sich ständig weiterentwickelnden regulatorischen Umfeld dient ISO/IEC 42001 als Eckpfeiler für Vertrauen, Innovation und Compliance – rechtlich und gesellschaftlich verantwortungsvoll.
PDF herunterladen

ISO/IEC 42001 – AI Governance auf einen Blick

Erhalten Sie einen kompakten Überblick über ISO/IEC 42001, den weltweit ersten Standard für KI-Managementsysteme (AIMS), inkl. der wichtigsten Grundsätze, Vorteile und des Zertifizierungsprozesses (auf Englisch).

Reto P. Grubenmann

Director, Leiter der Zertifizierungsstelle

KPMG Switzerland


Warum eine Zertifizierung wichtig ist

Die Zertifizierung nach ISO/IEC 42001 hilft Organisationen:

  • Transparente, vertrauenswürdige und ethische KI-Systeme zu entwickeln
  • Gesetzliche Anforderungen wie den EU AI Act zu erfüllen
  • Risikomanagement und Verantwortlichkeit zu verbessern
  • Vertrauen bei Kunden und Stakeholdern zu stärken
  • Die KI-Governance mit den strategischen Unternehmenszielen in Einklang zu bringen
  • Führungsstärke im Bereich ethische KI zu demonstrieren

Eine akkreditierte Zertifizierung bestätigt, dass das KI-Managementsystem internationalen Standards entspricht und bietet strategischen sowie operativen Mehrwert.

KPMG Schweiz ist eine der ersten Zertifizierungsgesellschaften in Europa, welche die Zertifizierung nach ISO/IEC 42001 (AI-Management Systeme) anbieten darf und Kunden dabei unterstützt, konforme und vertrauenswürdige KI-Systeme zu entwickeln.

stamp
sas scesm

Akkreditierte Prüfung Ihrer biometrischen Systeme

Nebst KI-Lösungen prüft KPMG auch biometrische Systeme und ob diese Betrugsversuche zuverlässig abwehren.

digital human

Zentrale Bestandteile & Anforderungen von ISO/IEC 42001

Der Standard bietet ein umfassendes Rahmenwerk für Organisationen, die KI-Systeme entwickeln, einsetzen oder verwalten. Die wichtigsten Anforderungen umfassen:

  • Einrichtung eines KI-Managementsystems (AIMS)

    Strukturiertes Rahmenwerk für die Steuerung von KI-Projekten, -Modellen und Datenmanagement.

  • KI-Risikomanagement

    Identifikation, Bewertung und Minderung von Risiken wie Verzerrung, Verantwortlichkeit und Datenschutz.

  • Ethische KI-Grundsätze

    Förderung von Transparenz, Fairness und Verantwortlichkeit.

  • Kontinuierliche Überwachung & Verbesserung

    Leistungsprüfung und Anpassung von KI-Governance-Strategien.

  • Einbindung von Stakeholdern

    Verantwortungsvolle KI durch Zusammenarbeit von Compliance-Teams, Entwicklern und Risikomanagern.


Diese Anforderungen machen ISO 42001 zu einer essenziellen Zertifizierung für Unternehmen, die Vertrauen in KI-Systeme aufbauen wollen.

Betriebsmodell: Der Plan-Do-Check-Act-Ansatz (PDCA)

ISO/IEC 42001 basiert auf einem strukturierten PDCA-Zyklus zur Überwachung, Optimierung und Anpassung von KI-Systemen:

      • Plan (Planen)

        Festlegen des AIMS-Umfangs, Identifikation relevanter Kontrollen, Bewertung ethischer Implikationen.

      • Do (Umsetzen)

        Umsetzung von KI-Governance-Richtlinien für Fairness, Erklärbarkeit und Datentransparenz.

      • Check (Überprüfen)

        Regelmässige Leistungsüberprüfung der KI zur Sicherstellung der Konformität.

      • Act (Handeln)

        Kontinuierliche Verbesserung der Governance auf Basis von Ergebnissen und neuen regulatorischen Anforderungen.
         

      Wie ISO/IEC 42001 reale KI-Herausforderungen löst

      Organisationen stehen beim Einsatz von KI vor Herausforderungen wie:

      • Verzerrungen & Erklärbarkeit: Fairness und Transparenz zur Vermeidung unbeabsichtigter Diskriminierung
      • Sicherheit & geistiges Eigentum: Transparenz bei gleichzeitiger Wahrung von Geschäftsgeheimnissen
      • Drittanbieter-KI: Risiken beim Einsatz externer Lösungen effektiv managen

      ISO/IEC 42001 bietet Lösungen durch:

      Ethik & Transparenz


      Erklärbare, prüfbare und faire KI-Systeme mit Wirkungsanalysen vor dem Einsatz.

      Lernfähigkeit & Anpassung


      Regelmässige Überwachung und Audits, um Risiken frühzeitig zu erkennen.

      Integration mit bestehenden Standards


      Kompatibel mit ISO/IEC 27001 und 27701 für ein einheitliches Compliance-System.

      Drittanbieter-Management


      Bewertungen, Verträge und Audits sichern ethische und betriebliche Standards auch bei externen Tools ab.
       

      Der Zertifizierungsprozess

      Die ISO/IEC 42001-Zertifizierung erfolgt in mehreren Phasen:

        • Scope Definition

          Definition der relevanten KI-Systeme, Dienste, Standorte und gesetzlichen Rahmenbedingungen.

        • Risikobewertung

          Technische, ethische und rechtliche Risiken identifizieren und Massnahmen festlegen.

        • Dokumentenprüfung

          Analyse interner Prozesse und deren Konformität mit dem Standard.

        • Betriebliches Audit

          Überprüfung der Umsetzung und Wirksamkeit.

        • Nachbereitung

          Korrekturmassnahmen einleiten und validieren.

        • Zertifizierung

          Gültigkeit für drei Jahre mit jährlicher Überwachung und Re-Zertifizierung im dritten Jahr.
           

        Abstimmung mit anderen Standards

        ISO/IEC 42001 lässt sich nahtlos mit bestehenden Standards kombinieren, u.a.:

        • ISO/IEC 27001
          Informationssicherheits-Management
        • ISO/IEC 27701
          Datenschutz-Management
        • ISO 21434 
          Cybersicherheit für KI im Automobilbereich

            Weitere ergänzende Standards:

            • ISO/IEC 23894
              KI-spezifisches Risikomanagement
            • ISO/IEC 5259
              Datenqualität für maschinelles Lernen
            • ISO/IEC 31000
              Allgemeiner Risikomanagementrahmen
            • ISO/IEC TR 24027
              Bewertung und Minderung von Verzerrungen
            • ISO/IEC TR 24368
              Ethische und gesellschaftliche Aspekte

                Modellvalidierung & Trusted AI

                Ein robustes Validierungsverfahren ist entscheidend für vertrauenswürdige KI. KPMG nutzt White-, Grey- und Black-Box-Tests, um:

                • Leistung & Fairness zu bewerten
                • Verzerrungen und Schwächen zu erkennen
                • Erklärbarkeit & Robustheit sicherzustellen

                Dies ist Teil des Trusted-AI-Rahmens von KPMG, der ethische Ausrichtung, Aufsicht und Compliance umfasst.
                 

                Risikomanagement:ISO, NIST & OECD

                OECD-Framework: Betrachtet KI-Risiken aus sozio-technischer Sicht (Daten, menschliche Einbindung, Kontext, gesellschaftliche Auswirkungen).

                NIST RMF: Fokussiert auf den Lebenszyklus von KI (Datensammlung, Modellierung, Validierung, sicherer Einsatz).

                Diese Frameworks ergänzen ISO/IEC 42001 und sichern sowohl technische Solidität als auch ethische Konformität.
                 

                Wie KPMG Schweiz Sie auf dem Weg zur KI-Compliance unterstützt

                Die Navigation durch komplexe Anforderungen der KI-Governance erfordert Fachwissen. KPMG Schweiz bietet umfassende Dienstleistungen zur Unterstützung von:

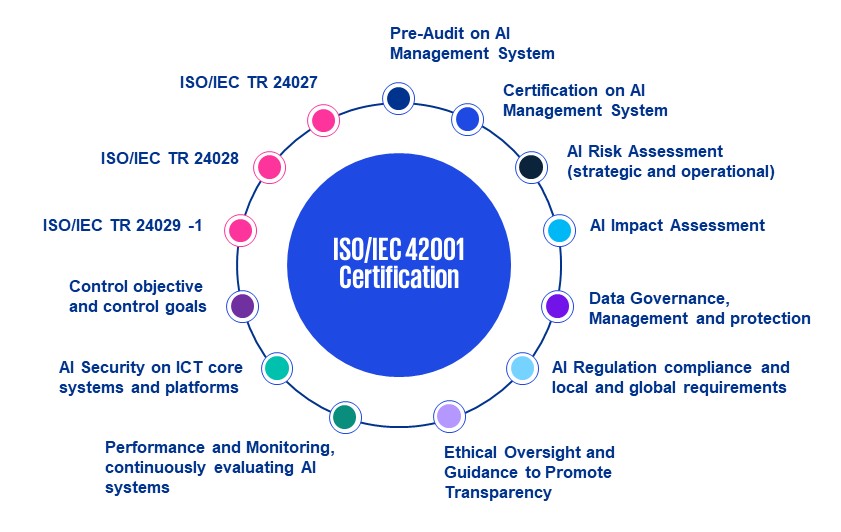
                    • Risikobewertung & Compliance-Readiness gemäss ISO/IEC 42001
                    • Entwicklung massgeschneiderter KI-Governance-Strategien
                    • Implementierung von AIMS-Systemen zur Vereinfachung von Zertifizierungen und regulatorischer Einhaltung
                    • Unterstützung von KI-Projekten mit verantwortungsvollen Praktiken zur Förderung von Vertrauen und Transparenz

                    KPMG AIMS-Dienstleistungen

                    KPMG bietet eine umfassende Palette an AIMS-Leistungen, angepasst an Reifegrad und regulatorische Anforderungen der Unternehmen.

                        Kernleistungen:

                        • Pre-Audit für AIMS – Reifegradanalyse & Governance-Lücken erkennen
                        • KI-Risikomanagement – Bewertung von Risiken über den gesamten KI-Lebenszyklus
                        • KI-Wirkungsanalysen – Abgleich mit gesellschaftlichen, ökologischen und geschäftlichen Zielen
                        • Daten-Governance & Schutz – Datenschutz, Integrität und Transparenz sicherstellen
                        • Regulatorische Compliance – Einhaltung von Schweizer, EU- und globalen Vorschriften
                        • Ethische Aufsicht – Fairness, Rechenschaftspflicht und Vertrauen fördern
                        • Leistungsüberwachung – Kontinuierliche Validierung und Optimierung
                        • KI-Sicherheit – Schutz der Infrastruktur vor Cyber-Bedrohungen
                        • Kontrollziele Messgrössen und Kontrollmechanismen für Governance definieren

                        iso-certification-circle > Klicken Sie auf die Grafik, um diese zu vergrössern

                        Die massgeschneiderten AIMS-Dienstleistungen von KPMG helfen Organisationen nicht nur dabei, die Anforderungen der ISO/IEC 42001-Zertifizierung zu erfüllen, sondern auch dauerhaft Vertrauen, Transparenz und Resilienz in KI-Systemen zu verankern. Ob bei der Vorbereitung auf eine Zertifizierung oder im Umgang mit operationellen Risiken – diese Angebote liefern die notwendigen Werkzeuge, um eine führende Rolle im Bereich verantwortungsvoller KI einzunehmen.

                            Warum Unternehmen jetzt handeln sollten

                            Mit der wachsenden globalen Regulierung ist die Einführung von ISO/IEC 42001 ein proaktiver Schritt zur Compliance und Risikominderung. Unternehmen, die heute auf verantwortungsvolle KI setzen, verschaffen sich Wettbewerbsvorteile, stärken Vertrauen und bereiten sich auf zukünftige Anforderungen vor.

                            Vorteile:

                            • Regulatorische Vorbereitung: Ausrichtung mit dem EU AI Act und weiteren Regelwerken
                            • Verbesserte KI-Sicherheit: Schutz vor Missbrauch und Cyberrisiken
                            • Wettbewerbsvorteil: Führungsrolle im Bereich ethischer KI demonstrieren

                                Fazit: Stärkung der KI-Governance in der Schweiz

                                Da KI weiterhin Branchen verändert, müssen Unternehmen strukturierte Governance-Rahmenwerke etablieren, um Risiken zu minimieren und regulatorische Anforderungen zu erfüllen. ISO/IEC 42001 bietet die Grundlage für ethisches und transparentes KI-Management.

                                Durch proaktive Massnahmen können Schweizer Unternehmen Vertrauen schaffen, Resilienz stärken und sich als Vorreiter verantwortungsvoller KI-Innovation positionieren.

                                Jetzt in KI-Governance investieren heisst, zukünftige Regulierungen antizipieren und eine Kultur von Verantwortung, Transparenz und Erfolg fördern.

                                    Starke KI-Governance mit KPMG

                                    Ist Ihr Unternehmen bereit für die Zukunft der KI-Governance?

                                    ISO/IEC 42001 legt das Fundament für verantwortungsvolle KI – die erfolgreiche Umsetzung erfordert jedoch erfahrene Beratung. KPMG Schweiz hilft Ihnen, Governance-Strukturen zu etablieren, die sowohl regulatorischen Anforderungen als auch unternehmerischen Zielen gerecht werden.

                                    Lassen Sie sich von unseren Experten für Digital Trust & Technology Protection beraten, wie ISO/IEC 42001 Ihrem Unternehmen echten Mehrwert bringt.

                                    ISOIEC-42001-certification

                                    ISO/IEC 42001 – Der komplette Leitfaden für KI-Management­systeme

                                    Ein umfassender Leitfaden zu ISO/IEC 42001 mit allen wichtigen Informationen zu KI-Governance, Zertifizierungs­anforderungen und der praktischen Umsetzung (auf Englisch).

                                    Ihre Ansprechperson

                                    Reto P. Grubenmann

                                    Director, Leiter der Zertifizierungsstelle

                                    KPMG Switzerland

                                    Verwandte Artikel und weitere Informationen

                                    EU AI Act: Verstehen Sie die Auswirkungen des KI-Gesetzes auf Ihr Unternehmen. KPMG unterstützt Sie bei Compliance & Risikomanagement. Jetzt informieren!

                                    Verantwortungsvoller Einsatz von KI: zentrale Schritte, mit denen Unternehmen sich im sich wandelnden KI-Umfeld orientieren und potenzielle Risiken vermeiden können (auf Englisch).

                                    Erfahren Sie, wie Hacker Open Source Intelligence (OSINT) nutzen, um Schwachstellen in Ihrer Organisation aufzudecken (auf Englisch).